Apple разослала предупреждения жертвам атак наемного шпионского ПО
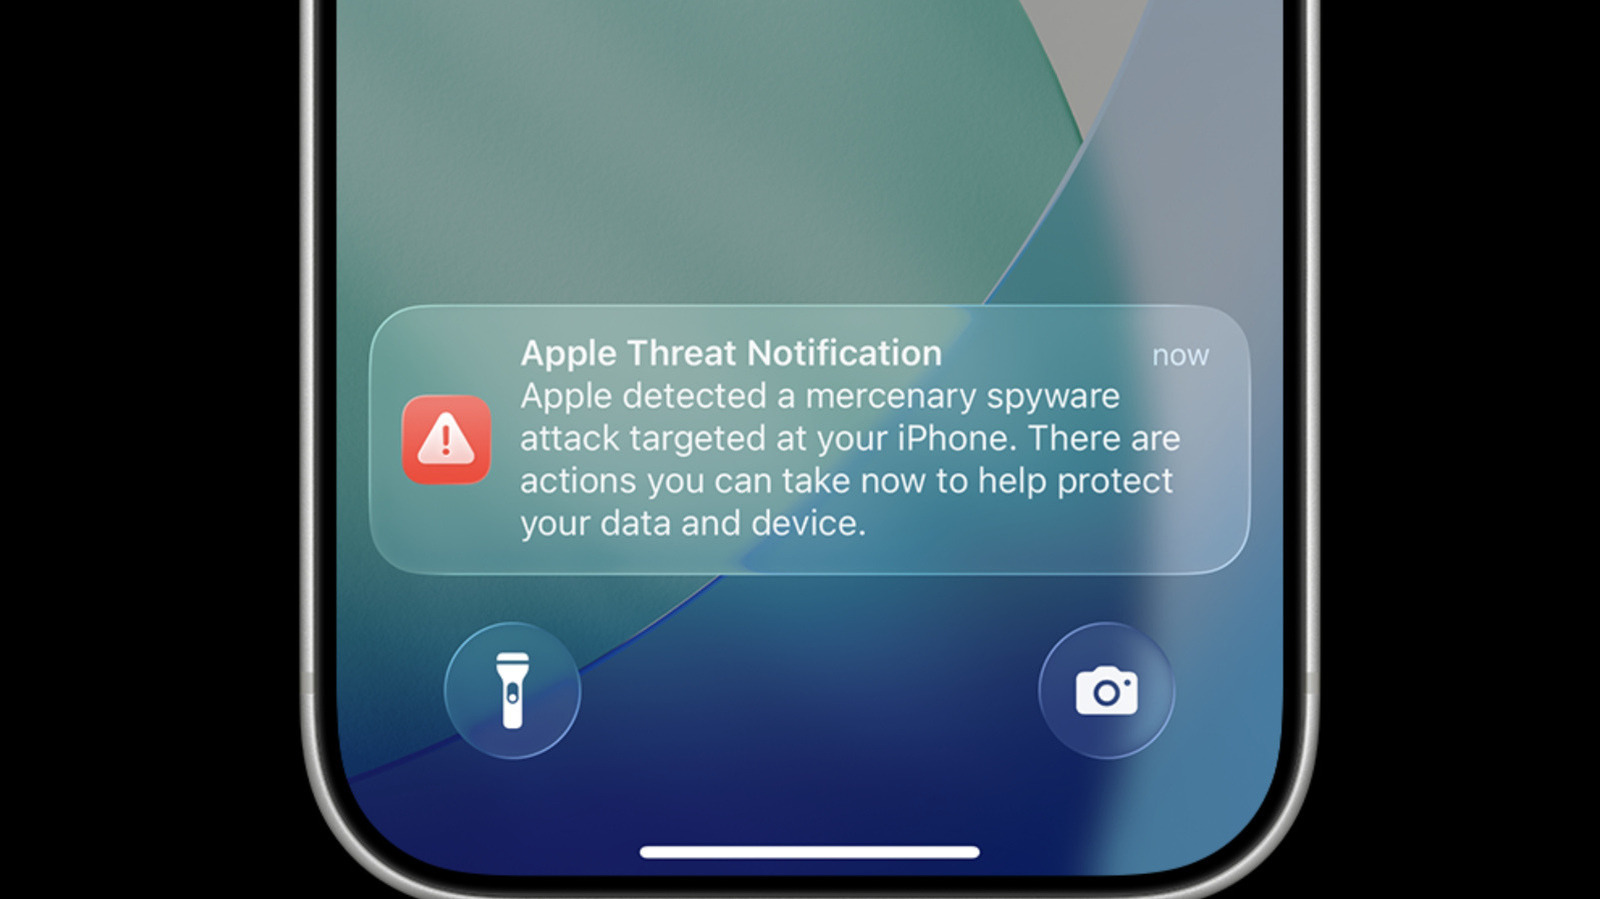
Apple периодически уведомляет пользователей, если ее система обнаруживает, что они стали мишенью для атаки наемного шпионского ПО (mercenary spyware). Компания только что разослала новую волну предупреждений, как сообщил Джон Скотт-Рейлтон (John Scott-Railton), старший исследователь исследовательского центра цифровых угроз Citizen Lab при Торонтском университете. «Это означает, что такие технологии, как Pegasus, используются правительствами для слежки за вами», — написал Скотт-Рейлтон в своем посте на X.
ALERT: Did you get a notification like this today?
Seek expert security help asap!
Apple just sent out a fresh round of threat notifications about mercenary spyware.
That means tech like Pegasus used by governments to spy on you.
Here are steps to take right now 1/ pic.twitter.com/KFnZW3itFJ
— John Scott-Railton (@jsrailton) August 13, 2026
Производитель iPhone сообщил изданию TechCrunch, что обновил интерфейс взаимодействия с пользователем, связанный с предупреждениями, и упростил доступ к информации. Окно уведомления сообщает получателю, что он может предпринять определенные действия прямо сейчас, чтобы помочь защитить свои данные и устройство. Apple также опубликовала новую страницу поддержки, в которой подробно описывается, что представляет собой наемное шпионское ПО и что делать, если вы стали целью атаки.
Наемное шпионское ПО — это сложные инструменты слежки, которые компании обычно продают государственным структурам или правительствам, поясняется на странице Apple. Затем они используются против конкретных лиц, таких как журналисты, активисты, политики и дипломаты. Атаки с применением наемного шпионского ПО стоят миллионы долларов и носят крайне целенаправленный характер. Большинство пользователей никогда не столкнутся с подобными угрозами, однако их также трудно обнаружить и предотвратить.
В Apple признали, что их расследования «никогда не могут достичь абсолютной точности», однако эти уведомления являются «высокоточными предупреждениями о том, что конкретный пользователь стал мишенью атаки наемного шпионского ПО, и к ним следует относиться со всей серьезностью». Компания заявила, что не может разглашать информацию о том, как она определяет наличие угрозы, поскольку злоумышленники могут использовать эти данные, чтобы в будущем избегать обнаружения.
Тот факт, что кто-то получил уведомление, еще не означает, что его данные уже были скомпрометированы, но это значит, что Apple зафиксировала на устройстве активность, характерную для атаки наемного шпионского ПО. Apple советует получателям включить режим блокировки (Lockdown Mode), чтобы активировать максимальную защиту устройства. Он блокирует большинство вложений в сообщениях, вызовы FaceTime, приглашения в сервисы Apple и общие альбомы с фотографиями. Компания также рекомендует обратиться за помощью к экспертам, в частности упоминая службу экстренной цифровой поддержки (Digital Security Helpline), предлагаемую некоммерческой организацией Access Now.